Satellite холбооны бодит дэд бүтэц дээр Quantum-Safe хамгаалалт туршигдлаа
Arqit, Es’hailSat болон AIEE компаниуд Qatar дахь ажиллаж буй satellite communication infrastructure дээр quantum-safe security технологийн туршилт хийжээ. Туршилтын гол онцлог нь бодит үйлчилгээг тасалдуулахгүйгээр quantum threat-д зориулсан хамгаалалтыг шалгасан явдал юм.
- Бэлтгэсэн:
- Turmandakh
- Нийтэлсэн:
Insider Brief — Товч мэдээлэл
- Arqit, Es’hailSat болон AIEE 2026 оны 9-р сарын 1-нд бодит ажиллагаатай хиймэл дагуулын холбооны дэд бүтэц дээр quantum-safe encryption-ийг амжилттай туршсанаа зарлалаа.
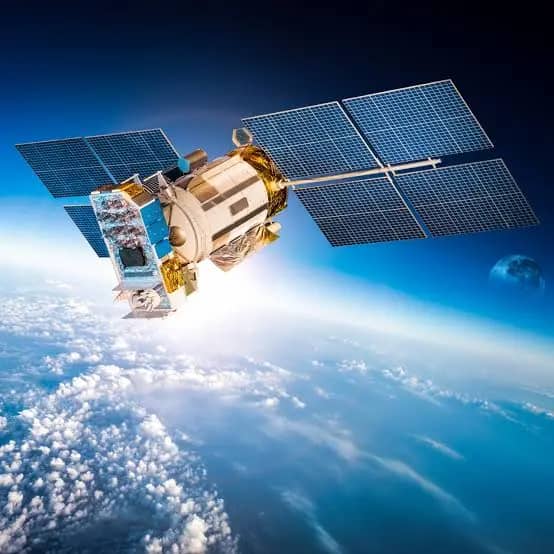
- Туршилтыг Катарын Es’hailSat-ийн Es’hail-1 хиймэл дагуул, 25.5/26° East орчмын ажиллагаатай satellite environment болон Доха дахь Tier-4 Teleport байгууламжийг ашиглан хийжээ.
- Quantum-safe хамгаалалтыг одоо ажиллаж байгаа satellite-connected network-д нэвтрүүлэхэд одоо байгаа систем, үйлчилгээ болон ажиллагааг тасалдуулах шаардлагагүй байж болохыг туршилтаар харуулахыг зорьсон байна.
- Энэхүү туршилт нь satellite communication-ийн салбарт quantum-safe хамгаалалтыг зөвхөн лабораторийн түвшинд бус, бодит operational infrastructure дээр туршсан жишээ болж байна.
Бодит Satellite холбооны дэд бүтэц дээр Quantum-Safe Encryption-ийг амжилттай туршлаа
Arqit Quantum, Катарын хиймэл дагуулын оператор Es’hailSat болон Advanced International Electronic Equipment Company (AIEE) хамтран бодит ажиллагаатай хиймэл дагуулын холбооны дэд бүтэц дээр quantum-safe security-ийн туршилтыг амжилттай хийснээ 2026 оны 9-р сарын 1-нд мэдээллээ.
Энэхүү туршилтын гол зорилго нь ирээдүйн quantum computer-ийн аюулаас хамгаалахын тулд одоо ажиллаж байгаа satellite communications infrastructure-д quantum-safe encryption-ийг хэрхэн нэвтрүүлж болохыг бодитоор шалгах явдал байв.
Туршилтад Arqit-ийн quantum-safe encryption технологийг Es’hailSat-ийн ажиллагаатай satellite environment-д нэгтгэж, хиймэл дагуулын холбоо, газрын станц болон network infrastructure-ийн хоорондын ажиллагааг шалгасан байна.
Туршилтыг Катарын Доха хот дахь Es’hailSat-ийн Tier-4 certified Teleport facility-г ашиглан хийсэн бөгөөд Es’hail-1 хиймэл дагуулын ажиллагаатай орчныг туршилтад ашиглажээ.
Яагаад Satellite холбоо Quantum-Safe хамгаалалт шаарддаг вэ?
Satellite communication нь энгийн интернетийн сүлжээнээс ялгаатай онцлогтой.
Хиймэл дагуул, газрын станц, VSAT terminal болон төв network-ийн хооронд дамжиж байгаа мэдээлэл нь маш хол зайд, радио холбооны сувгаар дамждаг.
Төрийн байгууллага, батлан хамгаалах салбар, эрчим хүч, далайн тээвэр, enterprise network зэрэг салбарууд satellite communication-ийг чухал мэдээлэл дамжуулахад ашигладаг.
Ийм төрлийн дэд бүтэц нь олон жилийн турш ашиглагдах зориулалттай байдаг.
Тиймээс өнөөдөр ашиглаж байгаа encryption алгоритм ирээдүйд хангалтгүй болох эрсдэлтэй бол infrastructure-ийг тэр үед нь шинээр солихоос илүүтэйгээр одооноос quantum-safe migration хийх шаардлага үүснэ.
Энд “Harvest Now, Decrypt Later” буюу халдагчид өнөөдөр шифрлэгдсэн мэдээллийг цуглуулж хадгалаад, ирээдүйд хангалттай хүчин чадалтай quantum computer бий болсон үед тайлах эрсдэл чухал байр суурь эзэлж байна.
Es’hailSat-ийн өөрийн quantum-safe communications материалд government, defense, energy болон бусад урт хугацааны lifecycle-тэй critical infrastructure энэ эрсдэлд онцгой анхаарах шаардлагатай гэж тайлбарласан байна.
Лаборатори биш — бодит ажиллагаатай satellite environment
Энэ туршилтын хамгийн сонирхолтой тал нь quantum-safe encryption-ийг зөвхөн лабораторийн орчинд шалгаагүй явдал юм.
Arqit-ийн технологийг Es’hailSat-ийн бодитоор ажиллаж байгаа satellite communications infrastructure-д нэгтгэсэн байна.
Тодруулбал:
- Es’hail-1 satellite
- 25.5/26° East satellite hotspot
- Доха дахь Tier-4 Teleport
- Satellite-connected network
- Ground infrastructure
- Network security болон encryption components
зэрэг бодит ажиллагаатай орчныг ашигласан байна.
Ингэснээр quantum-safe хамгаалалтыг бодит satellite network-ийн ажиллагаанд хэрхэн нэгтгэж болохыг шалгах боломж бүрджээ.
Одоо байгаа дэд бүтцийг шууд солих шаардлагагүй
Quantum-safe migration-ийн нэг том асуудал нь олон жил ашиглагдсан hardware болон network infrastructure-ийг бүхэлд нь солих шаардлага гарч болзошгүй явдал юм.
Satellite infrastructure-ийн хувьд энэ асуудал бүр ч төвөгтэй.
Учир нь хиймэл дагуулыг тойрог замд гаргасны дараа hardware-ийг энгийн сервер шиг шууд солих боломжгүй.
Иймээс quantum-safe хамгаалалтыг одоо байгаа infrastructure дээр давхарлан нэвтрүүлэх буюу software/network layer-ийн түвшинд шинэчлэх боломж маш чухал.
Arqit, Es’hailSat болон AIEE-ийн туршилтаар quantum-safe encryption-ийг одоо ажиллаж байгаа satellite-connected infrastructure-д нэгтгэх үед existing systems, services болон operational performance-д сөрөг нөлөө үзүүлээгүй гэж мэдээлсэн байна.
Энэ нь satellite операторуудын хувьд quantum-safe migration-ийг үе шаттай хийх боломж байгааг харуулах зорилготой юм.
AIEE-ийн үүрэг — Ground болон Network Infrastructure
Энэ туршилтад зөвхөн encryption технологи хангалттай байсангүй.
Satellite communication нь хиймэл дагуулын өөрийнх нь системээс гадна газрын станц, network equipment, terminal болон бусад дэд бүтцээс бүрддэг.
Тиймээс AIEE нь системийн integration болон interoperability testing-ийг удирдсан байна.
Өөрөөр хэлбэл quantum-safe хамгаалалт нь зөвхөн нэг encryption module дээр ажиллаж байгаа эсэхээс гадна одоо байгаа satellite болон ground network-тэй хэрхэн хамтарч ажиллахыг шалгасан гэсэн үг.
Энэ нь бодит deployment хийхэд чухал алхам юм.
Quantum-Safe гэдэг нь Quantum Communication гэсэн үг биш
Энд нэг чухал ялгаа бий.
Quantum-safe encryption болон quantum communication / Quantum Key Distribution (QKD) нь ижил технологи биш.
Quantum-safe буюу post-quantum cryptography нь quantum computer гарсан ч эвдэхэд хэцүү байхаар зохион бүтээсэн classical cryptographic algorithms болон key-management механизм ашигладаг.
Харин QKD нь quantum physics-ийн шинж чанарыг ашиглан encryption key үүсгэх, дамжуулах арга юм.
Satellite communication-ийн хувьд QKD нь тусгай quantum optical hardware, өндөр нарийвчлалтай pointing болон tracking зэрэг нэмэлт шаардлага үүсгэдэг.
PQC болон quantum-safe encryption-ийн давуу тал нь одоо байгаа digital infrastructure дээр программ хангамж болон network architecture-ийн түвшинд илүү ойрхон хэрэгжүүлэх боломжтойд оршино.
Satellite communications-д зориулсан 2026 оны судалгаанууд ч мөн hybrid cryptographic approach, PQC болон уламжлалт cryptography-г хослуулан ашиглах боломжийг судалж байна.
Satellite network-ийн хувьд Crypto-Agility чухал
Quantum-safe migration нэг удаагийн шинэчлэл байж болохгүй.
Өнөөдөр сонгосон post-quantum algorithm ирээдүйд шинэ cryptanalysis-ийн үр дүнд хангалтгүй болох боломжтой.
Тиймээс satellite network нь encryption algorithm-ийг шаардлагатай үед солих боломжтой crypto-agile architecture-тай байх нь чухал.
Ингэснээр:
Classical cryptography → Hybrid cryptography → Post-quantum cryptography
гэсэн шилжилтийг network-ийг бүхэлд нь дахин байгуулахгүйгээр хийх боломжтой.
Ялангуяа олон жил ашиглагдах satellite infrastructure-ийн хувьд энэ нь чухал архитектурын шаардлага болж байна.
Government болон Critical Infrastructure-д зориулсан хэрэглээ
Satellite communications нь зөвхөн телевизийн broadcast эсвэл интернетийн холболтод ашиглагддаггүй.
Ийм дэд бүтэц нь:
- Government communications
- Defense communications
- Maritime communications
- Energy infrastructure
- Enterprise networks
- Critical infrastructure
зэрэг олон төрлийн системийг холбож чадна.
Тиймээс satellite холбооны encryption сулрах нь зөвхөн нэг хэрэглэгчийн мэдээлэл алдагдах асуудал биш, харин олон байгууллага болон үндэсний хэмжээний critical infrastructure-ийн security-тэй холбоотой асуудал болж болно.
Arqit, Es’hailSat болон AIEE энэхүү туршилтаа яг ийм төрлийн урт хугацааны, өндөр ач холбогдолтой communications infrastructure-ийг quantum threat-ээс хамгаалах практик арга замыг харуулах зорилготой гэж тайлбарлаж байна.
Satellite Infrastructure-ийн Quantum-Safe Migration эхэлж байна
Энэ туршилтыг quantum-safe satellite communications-ийн хувьд нэг чухал үе шат гэж үзэж болно.
Учир нь quantum computer өнөөдөр satellite encryption-ийг шууд эвдэж чадах түвшинд хүрээгүй байгаа ч satellite infrastructure-ийн lifecycle маш урт байдаг.
Хиймэл дагуул болон түүнтэй холбоотой ground infrastructure-ийг төлөвлөх, үйлдвэрлэх, байрлуулах, шинэчлэх хүртэл олон жил шаардагдана.
Тиймээс өнөөдөр шинэ infrastructure байгуулахдаа quantum-resistant security-ийг архитектурын эхний үе шатнаас нь төлөвлөх шаардлагатай болж байна.
Үүний зэрэгцээ аль хэдийн тойрог замд байгаа хиймэл дагуул болон ажиллаж байгаа ground infrastructure-ийн хувьд quantum-safe security-ийг migration хэлбэрээр нэвтрүүлэх шаардлага гарна.
Es’hailSat-ийн туршилт энэ хоёр дахь асуудал буюу existing operational satellite infrastructure-ийг quantum-safe болгох боломж дээр төвлөрч байна.
Дараагийн шат — Илүү өргөн хүрээний deployment
Arqit, Es’hailSat болон AIEE-ийн хийсэн туршилт нь бүрэн хэмжээний дэлхийн satellite network-ийг quantum-safe болгосон гэсэн үг биш.
Харин бодит ажиллагаатай infrastructure дээр quantum-safe encryption-ийг нэгтгэж, системийн ажиллагаатай нийцэж болохыг шалгасан demonstration юм.
Дараагийн шатанд ийм технологийг илүү олон satellite link, terminal, ground station болон enterprise network-д нэвтрүүлэхэд performance, latency, key management, interoperability болон operational security зэрэг асуудлуудыг илүү өргөн хүрээнд шалгах шаардлагатай.
Гэхдээ энэ туршилт нэг чухал зүйлийг харуулж байна.
Quantum-safe satellite communication нь зөвхөн ирээдүйн судалгааны сэдэв биш, харин одоо ажиллаж байгаа бодит telecommunications infrastructure дээр туршигдаж эхэлсэн технологи болж байна.
Quantum computer-ийн эрин үе эхлэхээс өмнө satellite operator-ууд өөрсдийн encryption architecture, key management болон network infrastructure-ээ шинэчлэх шаардлагатай болж байгаа бөгөөд Es’hailSat-ийн туршилт энэ шилжилтийн бодит жишээнүүдийн нэг болж байна.
Эх сурвалж
Энэ нийтлэл танд таалагдсан уу?
Холбоотой нийтлэлүүд
 Мэдээ
MetaMask дэд бүтцэдээ нөлөөлсөн аюулгүй байдлын зөрчлийг мэдээллээ
Криптовалютын түрийвч үйлчилгээ үзүүлэгч MetaMask өөрийн дэд бүтцийн зарим хэсэгт нөлөөлж буй, үргэлжилж байгаа аюулгүй байдлын зөрчлийн талаар олон нийтэд мэдэгджээ.
Эх сурвалж:BleepingComputer— эх сурвалжийг шинэ цонхонд нээх
 Мэдээ
ShinyHunters бүлэг WAF дүрмийг тойрч Oracle PeopleSoft эмзэг байдлыг ашиглаж байна
Мэдээлснээр ShinyHunters бүлэг URL кодчиллын арга ашиглан вэб хэрэглээний галт ханын дүрмийг тойрч, Oracle PeopleSoft-ийн CVE-2026-35273 эмзэг байдлыг дахин өргөн хүрээнд мөлжиж эхэлжээ.
Эх сурвалж:BleepingComputer— эх сурвалжийг шинэ цонхонд нээх
 Мэдээ
Cloudflare Containers-ийн түрээслэгч хооронд мэдээлэл алдах эмзэг байдлыг засварлав
Cloudflare-ийн Containers болон Sandboxes үйлчилгээнд илэрсэн эмзэг байдал нь төлбөрт Workers данстай хэрэглэгчид нэг физик хост дээрх бусад хэрэглэгчийн үлдэгдэл өгөгдлийг сэргээх боломж олгож байжээ.
Эх сурвалж:BleepingComputer— эх сурвалжийг шинэ цонхонд нээх